
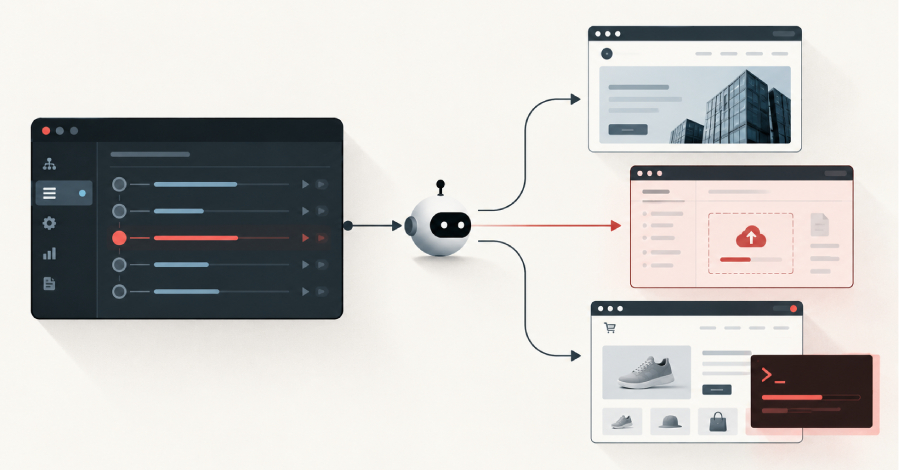
Un operatore di lingua cinese ha puntato agenti AI autonomi contro siti web aziendali e li ha lasciati entrare quasi senza aiuto, mentre un ricercatore osservava la scena in tempo reale perché i pannelli di controllo degli operatori erano esposti su Internet. Gli agenti hanno provato più di 1.200 siti e raggiunto pagine appartenenti a oltre cento aziende, fra cui il produttore di macchine agricole Deere, l’azienda di elettrodomestici SharkNinja e la casa automobilistica Cummins, secondo Reuters, che ha esaminato i record dell’attaccante. Quanto dato sia stato esfiltrato, se qualcosa sia stato rubato, non è noto.
Come è stata scoperta la campagna
Snorre Fagerland, ricercatore della società NorForge, ha individuato le operazioni scansionando Internet in cerca di copie esposte di Cairn, uno strumento open source basato su agenti popolare fra gli hacker. Dal 2 ottobre ha trovato una ventina di istanze di Cairn usate in modo malevolo, che gli hanno permesso di leggere il lavoro degli attaccanti in tempo reale. Ha raggruppato i pannelli in tre cluster, giudicando che più di venti fossero probabilmente malevoli: il più attivo, AIA0001, è in lingua cinese e collega quattordici pannelli a oltre 1.100 progetti di attacco, con obiettivi negli Stati Uniti, in Giappone e in Australia. L’autore di Cairn ha detto a Reuters che lo strumento non è stato progettato per attacchi informatici.
Cosa hanno fatto gli agenti
Un compito tipico chiedeva di trovare un modo per eseguire codice su un negozio online e di installare un uploader di web shell, una pagina che salva i file caricati ma che un attaccante può sostituire con qualcosa di peggiore. NorForge ha verificato uno dei casi dichiarati, presso un grande fornitore di componenti hardware, e ha trovato la web shell attiva; ha inoltre confermato la compromissione di un molto grande rivenditore statunitense, dove gli agenti avevano individuato la singola impostazione di cookie che selezionava un server backend vulnerabile. Le tre aziende citate da Reuters hanno dichiarato danni limitati: Deere non ha rilevato accessi a dati sensibili, SharkNinja ha dichiarato la minaccia contenuta, Cummins indaga su un attacco a un sito di un suo fornitore. Due aziende più piccole risultano compromesse, attraverso percorsi diversi da vittima a vittima: si tratta di una catena, non di un metodo unico.
Costi, tempi e modelli usati
Le istruzioni erano minime: l’operatore ha abbozzato le tattiche preferite in meno di cento caratteri cinesi e gli agenti hanno proseguito da lì. Le violazioni riuscite sono durate in media poco meno di 23 ore, con un tasso di successo complessivo intorno al 10%. Il costo stimato da NorForge è di circa 5 dollari per task, tentativi falliti compresi; Fagerland ha riferito a Reuters che l’intera campagna ha consumato circa 5.000 dollari di token, all’incirca 50 dollari per violazione riuscita. I compiti del cluster AIA0001 sono stati eseguiti sotto un worker denominato claudecode_deepseek-v4.1-flash, che potrebbe indicare un modello DeepSeek V4.1 Flash pilotato da Claude Code: i modelli non sono stati confermati.
Le implicazioni per chi espone un sito
La lezione non è che l’intelligenza artificiale abbia reso l’attacco automatico, ma che ha abbassato il costo dell’attacco manuale: strumenti pensati per il penetration testing autorizzato, agenti che scoprono da soli la combinazione di vulnerabilità utile e un operatore che fornisce solo la direzione di marcia. Due conseguenze pratiche: l’esposizione di strumenti e pannelli online è essa stessa un vettore, e i siti che espongono funzioni commerciali vanno protetti come ambienti applicativi, non come pagine vetrina.
Fonte: The Hacker News
URL sorgente: https://thehackernews.com/2026/10/hackers-use-autonomous-ai-agents-to.html