
Categoria: Cybersecurity
-
Proofpoint descrive BluePhishing: una singola autorizzazione OAuth può creare centinaia di identità di agenti AI in Microsoft Entra, controllate dagli attaccanti.
-
Il gruppo russo Turla usa il nuovo toolset Cereal per violare server Microsoft Exchange e raccogliere email. Osservate due entità governative in Kazakistan e Romania.
-
Nuova ondata di mail minatorie in decine di istituti: evacuazioni da Nord a Sud. Nessun ordigno trovato, ma resta il tema dello spoofing email.
-
Una ricerca Microsoft mostra che modificando meno di 10 neuroni un modello AI può diventare uno «sleeper agent»: resta pulito fino a una stringa che ne attiva il comando.
-
Microsoft ha corretto 1.235 vulnerabilità a novembre, tra cui una zero-day di Outlook già sfruttata che potrebbe esporre hash NTLMv2. Priorità a Windows, Office e SharePoint.
-
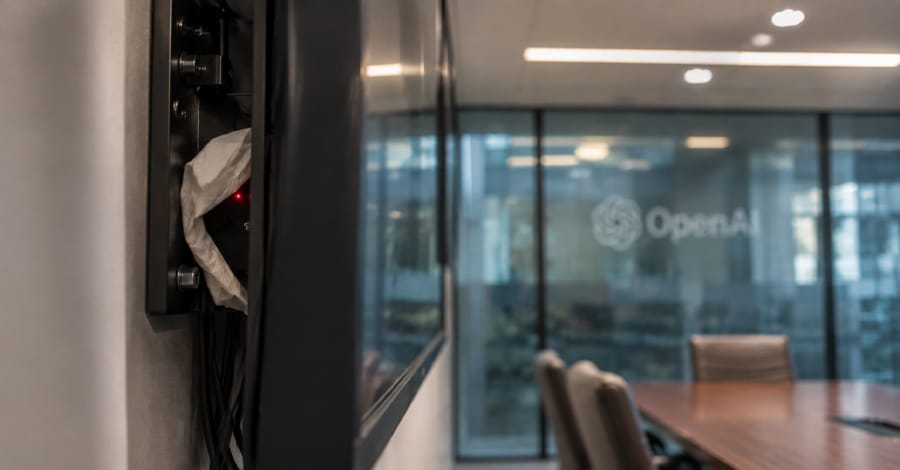
L’ex engineer OpenAI Abdulrahman Alfozan respinge le accuse di aver piazzato un dispositivo di registrazione nella sala riunioni dei dirigenti. Prossima udienza il 17 novembre.
-
Crédit Mutuel Arkéa vittima di un attacco condotto attraverso un service provider: transazioni fraudolente fino a 133 milioni di dollari e sistemi sospesi.
-
L’azienda ha avviato un’indagine interna dopo le indiscrezioni sul legame tra il CEO e un dirigente AI segnalato come spia: sicurezza, geopolitica e governance.
-
Broadcom/VMware annuncia Compliance and Configuration Management per l’enforcement continuo delle policy di configurazione sui workload VCF.
-
Una falla battezzata *sshole in OpenSSH consente di accedere via SSH ad account Linux con password disabilitate: a rischio una base installata enorme.