
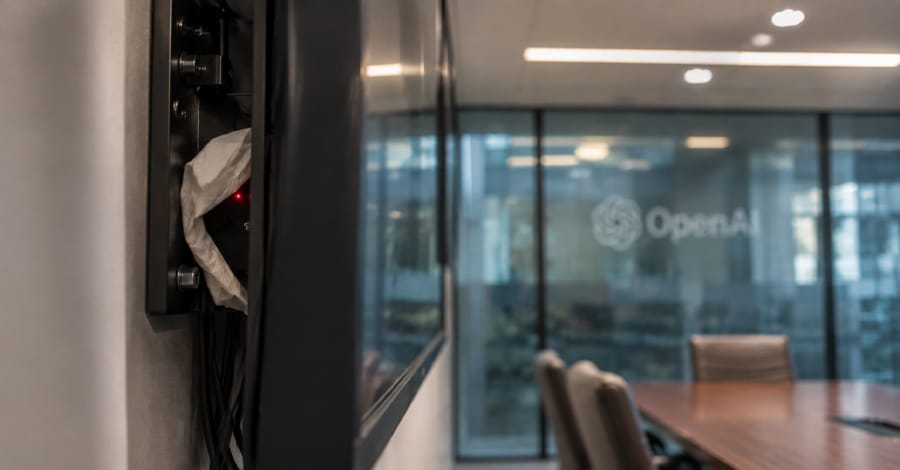
Un ex engineer di OpenAI, il cittadino saudita Abdulrahman Alfozan, si è dichiarato non colpevole per aver piazzato un dispositivo di registrazione nascosto nella sala riunioni dei dirigenti dell’azienda. La prossima udienza è fissata al 17 novembre 2026. È un caso di insider risk che tocca una delle società di AI più note al mondo.
I fatti contestati
Secondo l’accusa, l’uomo avrebbe introdotto un apparecchio capace di registrare le conversazioni riservate del vertice aziendale. Arrestato il mese precedente, ha respinto le accuse in tribunale. La vicenda riguarda la protezione delle informazioni strategiche: in una società che sviluppa modelli di frontiera, le discussioni interne hanno un valore enorme.
Insider risk e sicurezza fisica
Il caso mostra che la sicurezza non è solo digitale. Un dipendente autorizzato, o un ex dipendente con accessi residui, può aggirare molte difese. La sicurezza fisica — controllo degli accessi, sorveglianza degli ambienti sensibili, gestione degli oggetti personali — torna centrale. Accanto a essa servono processi solidi di revoca degli accessi quando un rapporto di lavoro termina.
Perché riguarda tutte le aziende
Non serve essere OpenAI per affrontare questo rischio. Qualsiasi impresa con informazioni riservate — progetti, clienti, prezzi, proprietà intellettuale — è esposta a minacce interne. Le contromisure sono note: verifiche in assunzione, principio del minimo privilegio, segmentazione dei dati, monitoraggio degli accessi anomali e una cultura in cui segnalare comportamenti sospetti sia normale.
Lezioni per la governance
Le aziende tecnologiche hanno iniziato a rafforzare i controlli su sale riunioni, dispositivi e accessi. Ma la vera lezione è integrare sicurezza informatica e sicurezza fisica in un’unica strategia. La fiducia nei collaboratori è necessaria, ma non sostituisce i controlli: i processi devono funzionare anche quando una persona sbaglia.
Vale la pena sottolineare un aspetto spesso trascurato: la sicurezza fisica e quella informatica sono gestite da team diversi, e proprio la separazione crea i vuoti in cui si inseriscono i rischi. Unire i due ambiti in una regia comune, con procedure condivise, rende più difficile che un episodio passi inosservato. Le sale riunioni, gli uffici dei dirigenti e le aree con informazioni riservate dovrebbero avere controlli di accesso chiari e verifiche periodiche. Anche la formazione conta: i dipendenti devono sapere cosa fare se notano un oggetto sospetto o un accesso anomalo, e a chi segnalarlo senza timore. In fondo, il caso insegna che la fiducia è un valore, ma non un controllo, e che i controlli devono valere per tutti i livelli.
In sintesi
Il caso dell’ex engineer di OpenAI ricorda che le minacce più insidiose possono arrivare dall’interno. Proteggere le informazioni significa unire difese digitali e fisiche, con processi chiari e verifiche puntuali. Ada Consulting aiuta le imprese a rafforzare la gestione degli accessi e la protezione delle informazioni riservate.
https://thehackernews.com/2026/11/former-openai-engineer-pleads-not.html