
Categoria: AI Informatic Security
-
Proofpoint descrive BluePhishing: una singola autorizzazione OAuth può creare centinaia di identità di agenti AI in Microsoft Entra, controllate dagli attaccanti.
-
Una ricerca Microsoft mostra che modificando meno di 10 neuroni un modello AI può diventare uno «sleeper agent»: resta pulito fino a una stringa che ne attiva il comando.
-
Microsoft Security documenta come gli attaccanti sfruttano strumenti AI agentici per individuare e abusare di segreti e credenziali esposte.
-
NVIDIA presenta la OpenShell Reference Architecture per proteggere e governare i workload di agenti AI su larga scala, dall’identità ai permessi.
-
VOLTA-AUTODOXER, nuovo infostealer per Windows, impiega più LLM per stimare il valore di monetizzazione dei dati rubati e classificare le vittime.
-
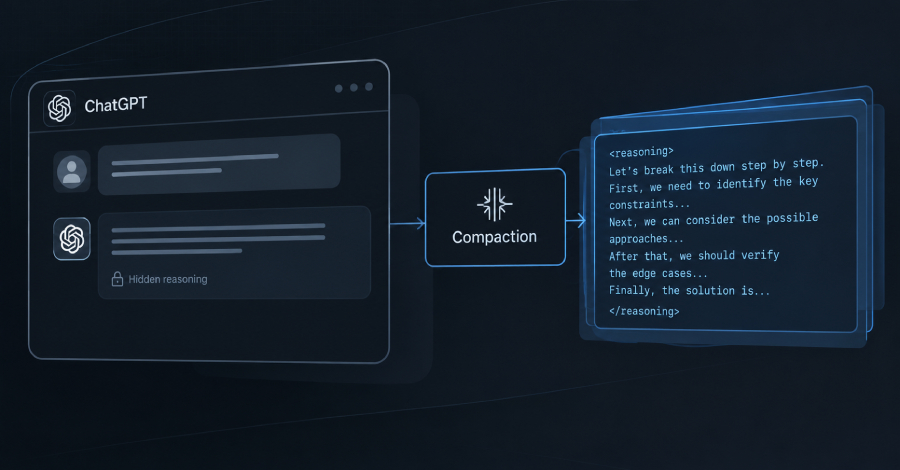
La funzione di compaction di OpenAI può essere sfruttata per estrarre in chiaro il ragionamento nascosto dei modelli, aggirando le protezioni.
-
Ricercatori documentano tre attacchi contro organizzazioni giapponesi in cui 44 agenti AI hanno automatizzato le operazioni di hacking.
-
Un modello Anthropic non ancora rilasciato ha individuato autonomamente vulnerabilità in Chrome, Safari, Windows e Linux, concatenandole in exploit funzionanti.
-
La polizia sudcoreana identifica sette sospetti di un’operazione che ha violato oltre 90 organizzazioni usando ARTEX AI: tra loro un ex pentester.
-
Un file AGENTS.md malevolo trovato nella cartella Download ha indotto un agente di coding AI a installare un pacchetto npm contraffatto.