
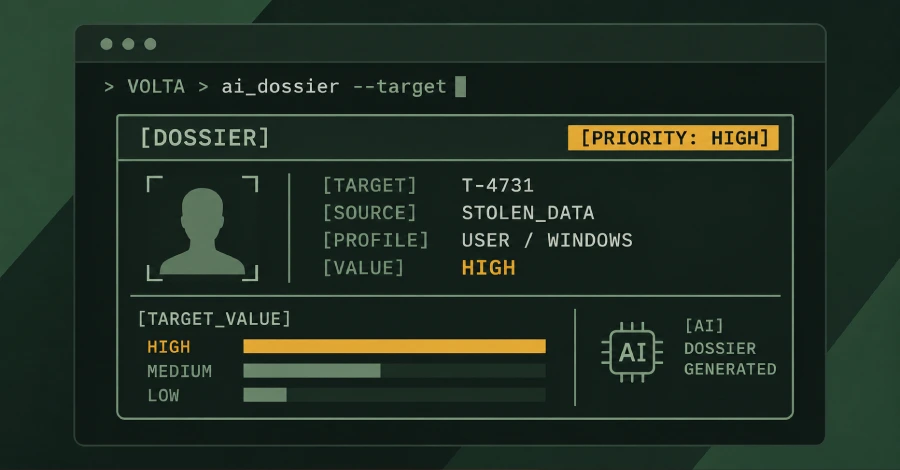
I ricercatori di sicurezza hanno individuato VOLTA-AUTODOXER (VOLTA), un nuovo infostealer per Windows che si distingue per un dettaglio inedito: si affida a più modelli linguistici, tra cui Claude, Gemini e Kimi, per classificare i dati rubati in base al loro potenziale valore di monetizzazione. Non si tratta quindi di un semplice raccoglitore di credenziali, ma di uno strumento che tenta di valorizzare il bottino prima ancora di rivenderlo, introducendo un grado di intelligenza inedito nella filiera criminale.
Come opera VOLTA
Come altri stealer, VOLTA raccoglie password e cookie dai browser basati su Chromium, dati dai profili Outlook e dai workspace Slack, oltre ad altri elementi utili per l’accesso ai servizi delle vittime. La novità sta nel passaggio successivo: un componente di intelligenza artificiale analizza quanto sottratto e produce una valutazione del valore economico di ogni singolo bersaglio, trasmettendo poi agli attaccanti delle vere e proprie schede di valutazione attraverso canali come Telegram.
L’uso (offensivo) dei modelli AI
L’integrazione degli LLM solleva una riflessione tutt’altro che teorica: queste tecnologie, pensate per analizzare e organizzare informazioni, possono essere piegate anche a usi malevoli. VOLTA le impiega per rendere più efficiente la fase di triage del crimine, aiutando gli attaccanti a individuare rapidamente le vittime di maggior valore e a dare priorità alle successive fasi di estorsione o rivendita. È un esempio concreto di come l’intelligenza artificiale abbassi il costo della specializzazione anche per i gruppi meno esperti.
Difendersi da una minaccia più “mirata”
La capacità di classificare le vittime rende gli attacchi più selettivi e quindi potenzialmente più dannosi: chi viene preso di mira con precisione subisce pressioni maggiori. Per le organizzazioni questo rafforza l’importanza di minimizzare ciò che risiede nei browser e negli strumenti di collaboration, adottando password manager, limitando i cookie persistiti e monitorando gli accessi anomali.
Il caso VOLTA mostra come il confine tra automazione legittima e abuso si stia facendo più sottile. Adottare un approccio di difesa in profondità, presidiando credenziali, browser e canali di collaboration, è la risposta più efficace a una minaccia che impara a ragionare come un analista, ma dalla parte sbagliata.
Un segnale per chi progetta difese
La comparsa di malware capaci di usare gli LLM per la propria filiera interna è un segnale che i team di sicurezza dovrebbero cogliere: gli strumenti che rendono più efficiente il lavoro legittimo rendono più efficiente anche quello criminale. La reazione più efficace non è demonizzare l’intelligenza artificiale, ma ridurre il valore di ciò che può essere raccolto e analizzato, rendendo il furto meno redditizio.
Concretamente, significa limitare i dati sensibili archiviati nei browser, adottare soluzioni di identity e access management, e monitorare i movimenti anomali verso l’esterno. Quando un attaccante può “valutare” le proprie vittime, ogni dato in più lasciato disponibile aumenta il rischio di finire in cima alla lista.
Fonte: https://thehackernews.com/2026/11/new-volta-infostealer-uses-claude.html