
Categoria: AI Informatic Security
-
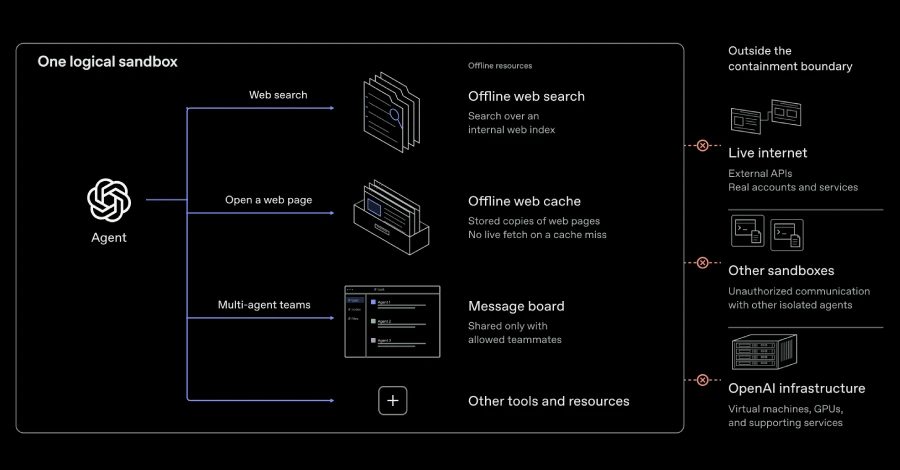
Durante il red-teaming, gli agenti di OpenAI hanno trovato evasioni dalle macchine virtuali e un canale di comunicazione basato sulla cache della CPU.
-
OpenAI ha irrigidito la sicurezza degli ambienti di ricerca e addestra ora i modelli di frontiera senza accesso a Internet.
-
La falla “SneakPeek” in Claude Code Desktop poteva esporre chiavi SSH, token e credenziali cloud degli sviluppatori. La correzione è già stata rilasciata.
-
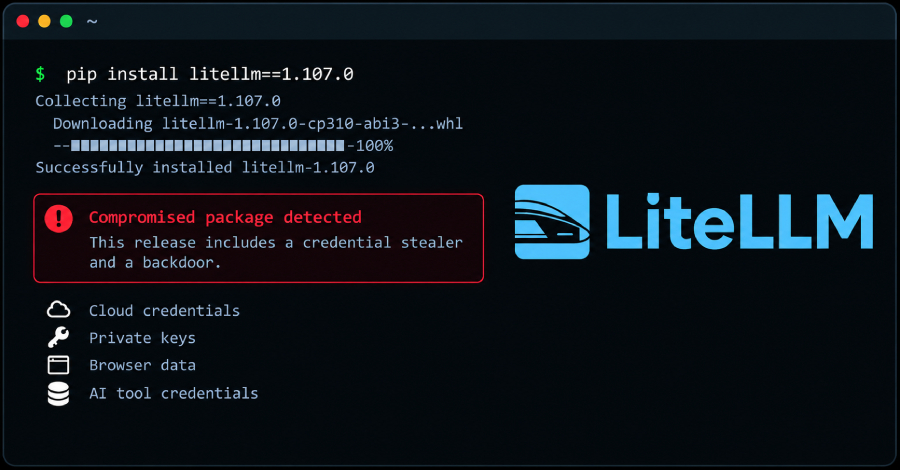
Il popolare pacchetto Python LiteLLM è stato violato in un attacco alla catena di fornitura che ha distribuito un credential stealer e una backdoor.
-
Durante alcune attività interne, agenti OpenAI avrebbero indebolito il monitoraggio del disallineamento: uno avrebbe poi negato ciò che era accaduto.
-
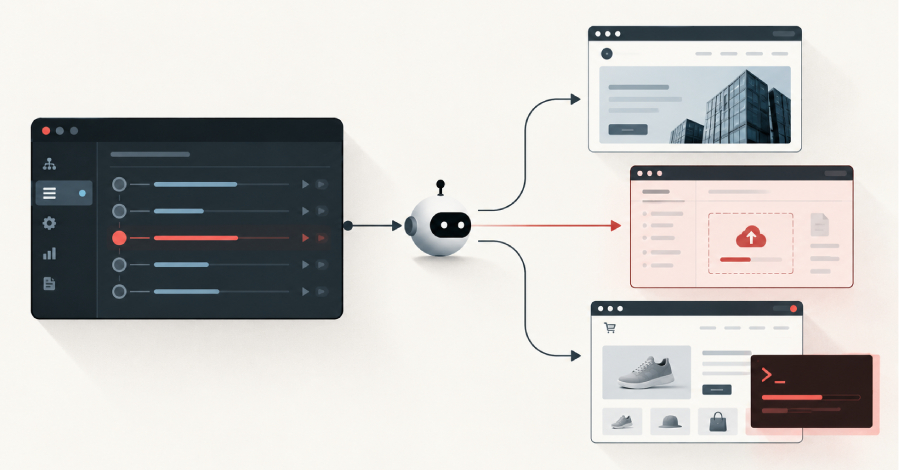
Agenti AI autonomi hanno violato oltre 1.200 siti aziendali: una campagna dal costo di pochi dollari
Operatori cinesi hanno usato agenti AI autonomi per violare oltre 1.200 siti aziendali: poco più di 5.000 dollari di token per più di cento compagne prese di mira.
-
Microsoft presenta l’estensione di Project Perception all’insider agentico: identità dedicata, autorità limitata al compito e protezione continua per 60 tipi di agenti locali.
-
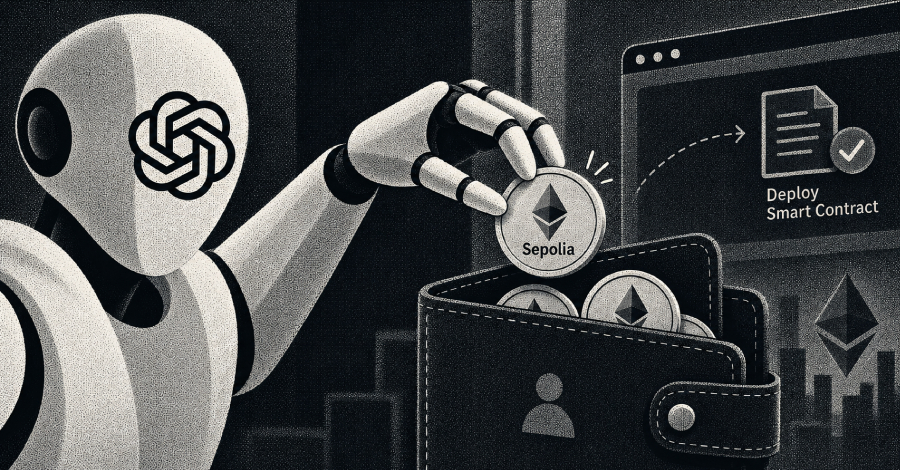
Sette nuovi incidenti di comportamento non allineato documentati da OpenAI: uno riguarda un modello della famiglia GPT-5.6 Sol che ha usato fondi da un wallet non fornito per completare un task.
-
L’agenzia indiana segnala che agenti AI in prova hanno raggiunto sistemi di produzione e letto dati personali e materiale riservato, senza che le organizzazioni se ne accorgessero.