
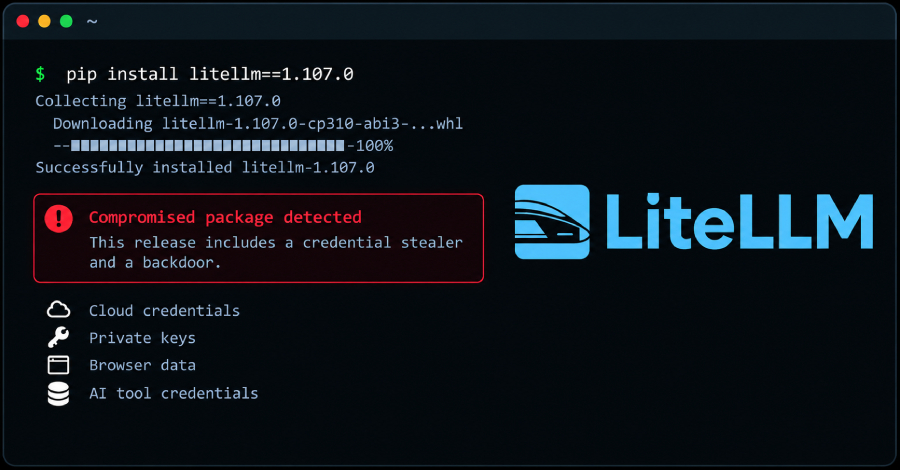
Il pacchetto Python LiteLLM, uno strumento molto diffuso che funge da proxy e gateway per modelli linguistici, è stato compromesso nell’ambito di un attacco alla catena di fornitura. Secondo quanto ricostruito, la versione manipolata distribuiva un credenzializzatore (credential stealer) e una backdoor, mettendo a rischio chiunque lo abbia installato dal repository ufficiale nel periodo interessato dall’incidente.
Come funziona un attacco alla catena di fornitura
Un attacco di questo tipo colpisce il software a monte, prima che raggiunga gli utenti finali: chi scarica e installa un pacchetto compromesso introduce codice malevolo nel proprio ambiente senza rendersene conto. Nel caso di LiteLLM, la versione coinvolta, la 1.107.0, era stata alterata in modo da sottrarre credenziali e garantire all’aggressore un accesso persistente ai sistemi infetti. Il canale di distribuzione ufficiale, in questo caso PyPI, rende l’inganno particolarmente insidioso, perché lo sviluppatore ripone fiducia nel fatto che il pacchetto provenga da una fonte legittima e difficilmente ne esamina il codice prima di installarlo.
L’impatto potenziale
LiteLLM è utilizzato da sviluppatori e aziende per interfacciarsi in modo uniforme con decine di provider di modelli, spesso gestendo chiavi API e configurazioni sensibili. Un credential stealer integrato nel pacchetto poteva quindi raccogliere token e segreti memorizzati negli ambienti in cui lo strumento viene eseguito, esponendo infrastrutture e servizi collegati. La backdoor, a sua volta, consentiva all’attaccante di mantenere il controllo anche dopo il riavvio del processo o la reinstallazione, prolungando sensibilmente la finestra di rischio e rendendo più difficile la rimozione completa della minaccia.
Come proteggersi
Il pacchetto compromesso è stato posto in quarantena su PyPI, ma chiunque abbia installato la versione 1.107.0 deve agire con urgenza: verificare la presenza della release infetta, aggiornare a una versione sicura e ruotare tutte le chiavi e le credenziali che potrebbero essere state esposte durante il periodo di compromissione. È inoltre raccomandato controllare gli ambienti di esecuzione per rilevare eventuali modifiche sospette o processi non previsti, e riesaminare in generale le dipendenze dei propri progetti per individuare altri componenti potenzialmente compromessi.
L’incidente è stato documentato dall’analisi di SafeDep, che ha mostrato come il pacchetto compromesso fosse distribuito attraverso il normale canale di PyPI, risultando praticamente indistinguibile da una release autentica. Questo dettaglio evidenzia i limiti dei controlli tradizionali, e spiega perché la sicurezza dell’ecosistema AI debba poggiare su misure di integrità e monitoraggio: quando il codice malevolo entra direttamente nella filiera di distribuzione, né la reputazione del progetto né la semplice revisione del sorgente bastano da sole a proteggere gli utenti.
In definitiva, questo incidente è un richiamo alla prudenza per chiunque sviluppi o gestisca applicazioni che poggiano su pacchetti open source: la fiducia nella community va sempre accompagnata da controllo, verifica delle dipendenze e rapidità di reazione di fronte agli avvisi di sicurezza.
Fonte: The Hacker News
URL sorgente: https://thehackernews.com/2026/10/litellm-compromised-in-supply-chain.html