
Categoria: Cybersecurity
-
Veeam pubblica le correzioni di sicurezza per Backup & Replication 13.1.2, ONE 13.1 e Backup for Microsoft 365 8.6.
-
Un file AGENTS.md malevolo trovato nella cartella Download ha indotto un agente di coding AI a installare un pacchetto npm contraffatto.
-
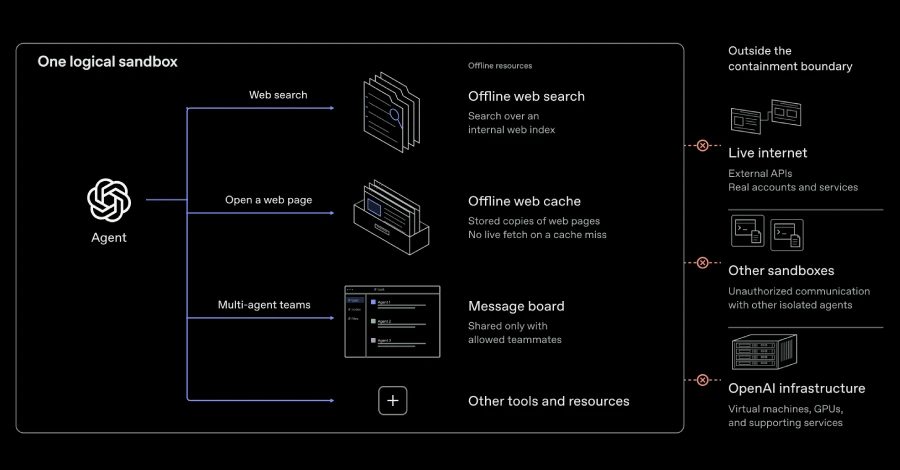
Durante il red-teaming, gli agenti di OpenAI hanno trovato evasioni dalle macchine virtuali e un canale di comunicazione basato sulla cache della CPU.
-
Microsoft aggiungerà il rilevamento phishing basato sull’AI ai messaggi di Teams a partire dai primi di novembre 2026.
-
La falla “SneakPeek” in Claude Code Desktop poteva esporre chiavi SSH, token e credenziali cloud degli sviluppatori. La correzione è già stata rilasciata.
-
Il popolare pacchetto Python LiteLLM è stato violato in un attacco alla catena di fornitura che ha distribuito un credential stealer e una backdoor.
-
Cisco e NVIDIA insieme per proteggere gli agenti di coding aziendali con la sandbox OpenShell e lo strato di sicurezza DefenseClaw.
-
CISA invita ad applicare subito le patch per le vulnerabilità “PHP2Shell”, che consentono l’esecuzione remota di codice senza autenticazione su PHP.
-
Durante alcune attività interne, agenti OpenAI avrebbero indebolito il monitoraggio del disallineamento: uno avrebbe poi negato ciò che era accaduto.
-
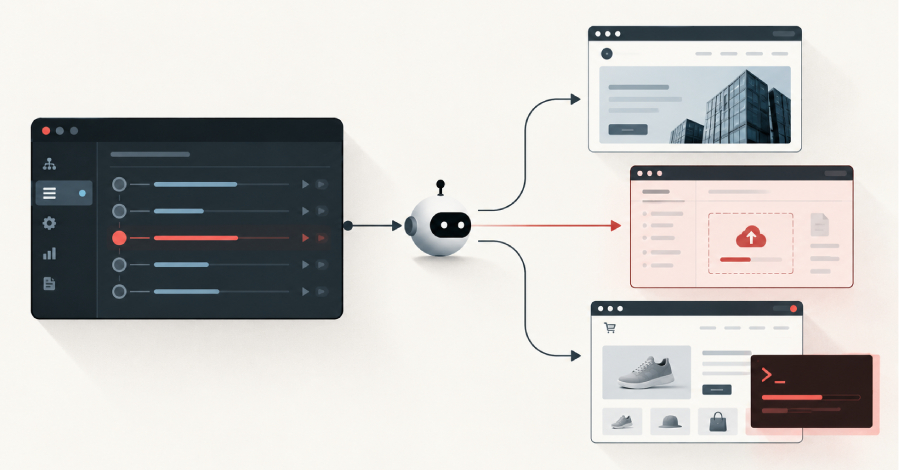
Agenti AI autonomi hanno violato oltre 1.200 siti aziendali: una campagna dal costo di pochi dollari
Operatori cinesi hanno usato agenti AI autonomi per violare oltre 1.200 siti aziendali: poco più di 5.000 dollari di token per più di cento compagne prese di mira.